Missione
Proteggere le organizzazioni con un approccio proattivo alla sicurezza informatica, che unisce tecnologia avanzata e competenze umane di alto livello.
home / azienda
chi siamo
Exploit Finder è il servizio di penetration test web e vulnerability assessment di Cyber Advisory LLC, azienda di sicurezza informatica fondata da un gruppo di ricercatori con oltre trent'anni di esperienza nella cybersecurity.
cosa facciamo
Offriamo verifiche di sicurezza, consulenza e security testing per proteggere siti, applicazioni e infrastrutture digitali. Ogni verifica si chiude con un report leggibile sia dal team tecnico sia dal management e, quando serve a gare, clienti o auditor, con una lettera di attestazione firmata.
La nostra missione è trasformare la sicurezza da costo a vantaggio competitivo.
missione, visione, valori
Proteggere le organizzazioni con un approccio proattivo alla sicurezza informatica, che unisce tecnologia avanzata e competenze umane di alto livello.
Un ecosistema digitale più sicuro, in cui ogni azienda opera con una postura di sicurezza solida e verificata nel tempo.
Integrità, trasparenza, innovazione continua e impegno costante per l'eccellenza tecnica e la soddisfazione del cliente.
il fondatore
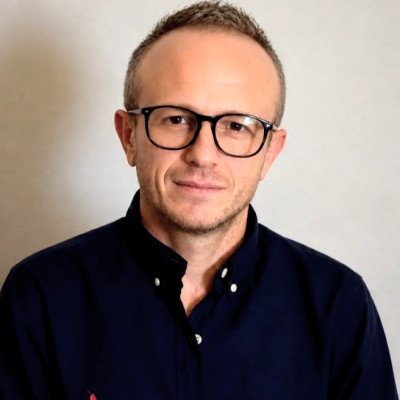
Chieppa Vincenzo, noto nella comunità internazionale della sicurezza come procode701, ha costruito la propria reputazione su anni di contributi alla sicurezza di piattaforme tra le più rilevanti al mondo, tra cui Uber, Facebook, Google e Microsoft.
La sua esperienza abbraccia penetration testing avanzato, vulnerability research, architettura di sicurezza e consulenza strategica per organizzazioni enterprise.
In oltre vent'anni di attività ha formato e guidato team di sicurezza in diversi paesi e ha sviluppato le metodologie proprietarie su cui si basa la piattaforma Exploit Finder. Partecipa a programmi di bug bounty pubblici su HackerOne, dove le sue segnalazioni validate sono state riconosciute e ricompensate.
competenze
Test su applicazioni web, mobili, API e infrastrutture di rete, con metodologie allineate agli standard internazionali.
Analisi approfondita delle vulnerabilità, con report dettagliati, prioritizzazione del rischio e piani di correzione operativi.
Audit di sicurezza allineati a ISO 27001, NIST, GDPR, SOC 2 e Cyber Essentials, con evidenza documentale.
Supporto nella definizione della strategia di sicurezza, della governance IT e della roadmap di miglioramento continuo.
Ricerca continua su nuove vulnerabilità, tecniche di attacco e strumenti di difesa.
come lavoriamo
Nessun test senza dichiarazione firmata e dominio verificato.
Il sistema non esce dal perimetro firmato, anche se il modello lo propone.
Ogni vulnerabilità confermata è riprodotta e valutata da una persona.
società
Sede legale: 300 SE 5th Ave, Suite 7150, Boca Raton, FL 33432, USA.
Richiedi una verifica di sicurezza web oppure un preventivo per più domini, enterprise o NIS2. Rispondiamo con una proposta su misura del tuo perimetro.