Perimetro
Legge la richiesta e il perimetro firmato. Segna cosa è dentro e cosa è fuori.
home / prodotti
prodotto
Un sistema di analisi assistito da AI che esegue i test seguendo un metodo fisso. Si ferma ogni volta che serve una decisione umana.
le sei fasi
Legge la richiesta e il perimetro firmato. Segna cosa è dentro e cosa è fuori.
Mappa il dominio verificato: pagine, endpoint, ruoli visibili.
Propone ipotesi di test, ciascuna con un motivo scritto.
Esegue solo azioni di un elenco chiuso. Registra ogni richiesta e risposta.
Cerca di smontare le conclusioni prima che arrivino a una persona.
Scrive la bozza del report con i passi per riprodurre ogni vulnerabilità.
controllo umano
Perimetro e ipotesi sono approvati da una persona. Un'ipotesi fuori perimetro non viene eseguita.
Una vulnerabilità è confermata solo se la prova è riproducibile e la gravità è assegnata da una persona.
Nessun documento arriva al cliente senza revisione. Il revisore può cambiare la gravità o scartare il risultato.
la piattaforma
Ogni test comincia indicando il bersaglio, che deve rientrare in un perimetro autorizzato. Puoi indicare una priorità (IDOR/BOLA, SSRF, RCE), aggiungere istruzioni e, se serve, fornire un'autenticazione.
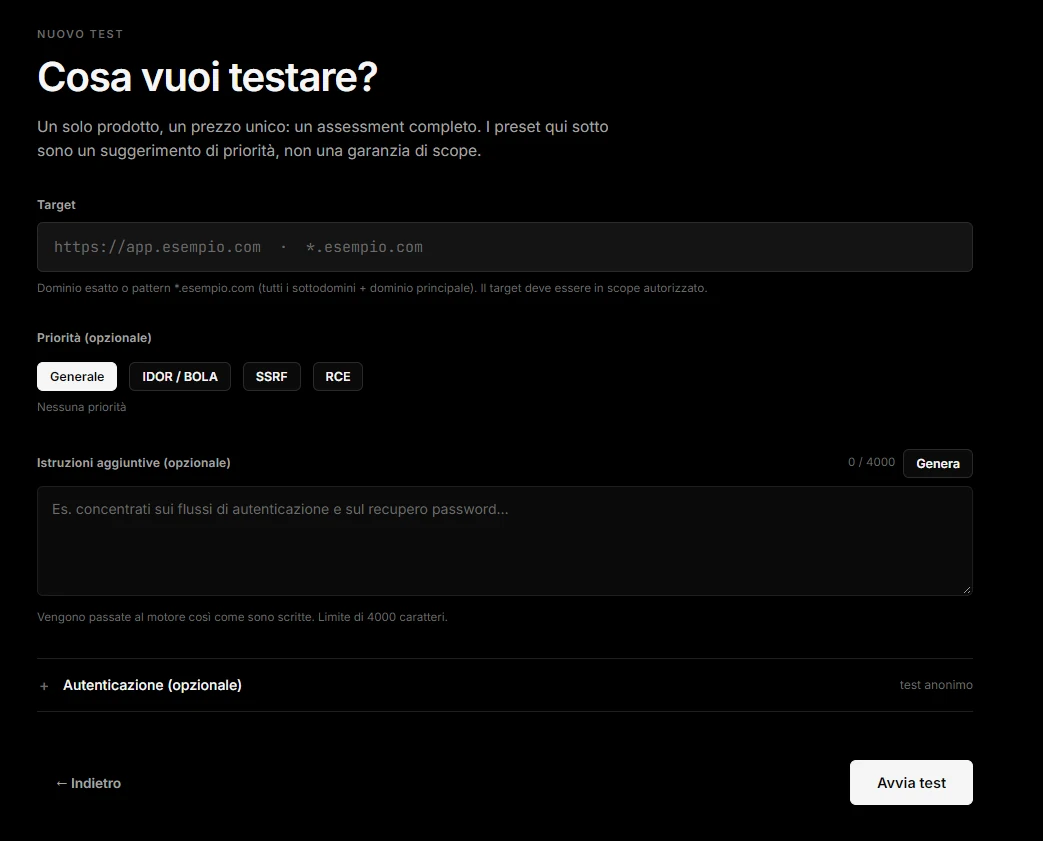
Schermata della piattaforma ExploitFinder.
stato del prodotto
Questa è l'architettura prevista per i servizi. Ciò che è ancora un prototipo o in roadmap è dichiarato come tale.
| Parte | Stato |
|---|---|
| Registro delle azioni con catena di controllo | prototipo |
| Controllo del perimetro e verifica del dominio | prototipo |
| Revisione umana e verdetto per ogni vulnerabilità | prototipo |
| Analisi collegata a un modello linguistico | in corso |
| Benchmark pubblico sulle applicazioni di test | in corso |
| Arresto d'emergenza per l'intero perimetro | da completare prima del primo servizio |
| Portale del cliente per seguire i test | roadmap |
Si parte da una proposta scritta, con il perimetro firmato prima di qualsiasi prova.