Chi può vedere cosa
Un utente vede i dati di un altro cambiando un numero nell'indirizzo. Uno scanner non distingue gli utenti: non sa a chi appartiene un dato.
penetration test con intelligenza artificiale
Testiamo applicazioni web, API, app mobili, cloud e infrastrutture con analisi assistita da intelligenza artificiale, dentro un perimetro autorizzato per iscritto. Chi ci affida il test riceve una prova per ogni vulnerabilità, e nessun report esce senza revisione.
penetration test e vulnerability assessment
Un vulnerability assessment individua e classifica le vulnerabilità di applicazioni, API e infrastrutture: produce un inventario con priorità. Un penetration test va oltre e dimostra che una vulnerabilità è sfruttabile, con quale impatto. ExploitFinder esegue entrambi, con analisi assistita da intelligenza artificiale e una revisione finale svolta da persone.
I risultati sono verificati da persone prima di entrare nel report: il vulnerability assessment non si ferma all'elenco generato da uno scanner e il penetration test non consegna ipotesi, ma vulnerabilità riprodotte, con gravità e correzione.
il contesto
Il cliente chiede una prova, non un PDF generico. Queste sono le classi di vulnerabilità che i test automatici individuano raramente. Sono ipotesi: il benchmark pubblico dirà se e quanto reggono.
Un utente vede i dati di un altro cambiando un numero nell'indirizzo. Uno scanner non distingue gli utenti: non sa a chi appartiene un dato.
Uno sconto applicato due volte, un ordine pagato con un importo modificato.
Un errore minore e una configurazione debole possono dare insieme un accesso completo.
servizi
Un test OWASP, un test delle API e un test di accessi non si fanno allo stesso modo né costano lo stesso. Ogni servizio ha la sua scheda.
Le categorie di rischio più diffuse nelle applicazioni web.
Autorizzazione per oggetto, autenticazione, dati esposti.
Analisi del pacchetto e prove su dispositivo di test.
Identità, permessi, storage e logging su AWS, Azure e Google Cloud.
Servizi esposti, versioni, TLS e segmentazione, esterni e interni.
Chi può fare cosa tra ruoli, utenti e passi di un flusso.
come funziona
Dominio, ruoli di test e finestra temporale, scritti e firmati.
Controllo del dominio tramite DNS. Senza verifica non parte nessuna prova.
Ricognizione, piano, prove controllate e catene di attacco. Ogni azione finisce nel registro.
Una persona controlla ogni risultato. Solo allora il report viene preparato.
la piattaforma
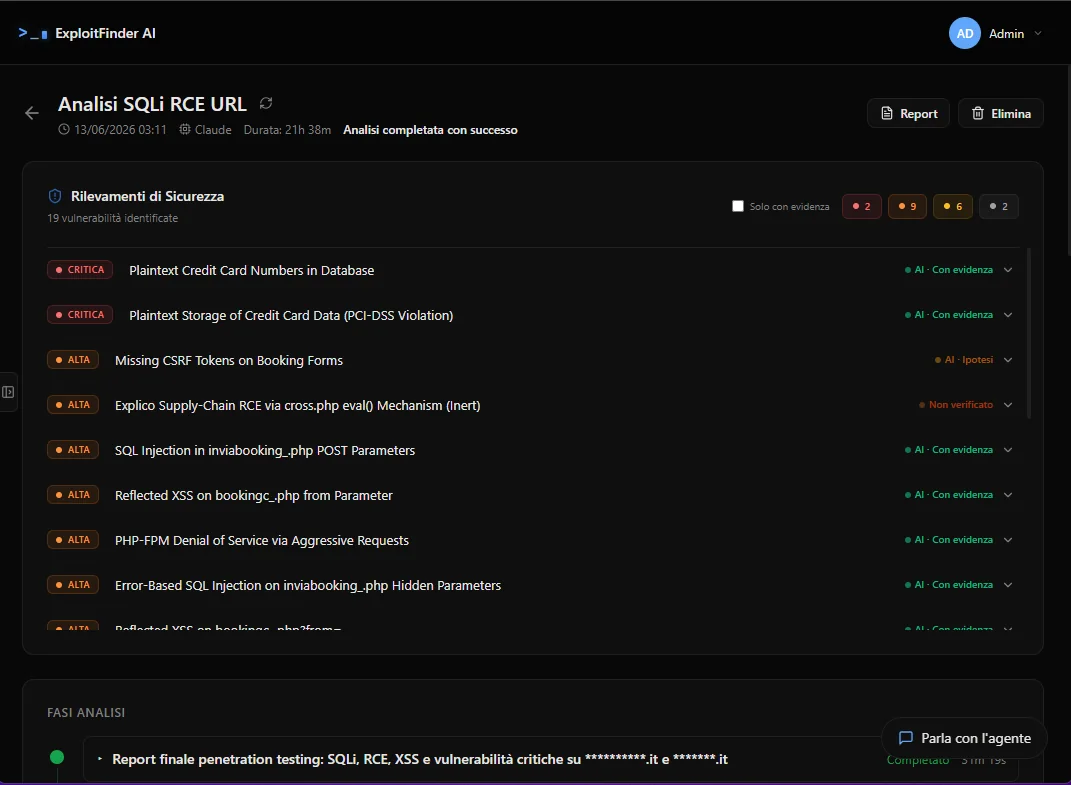
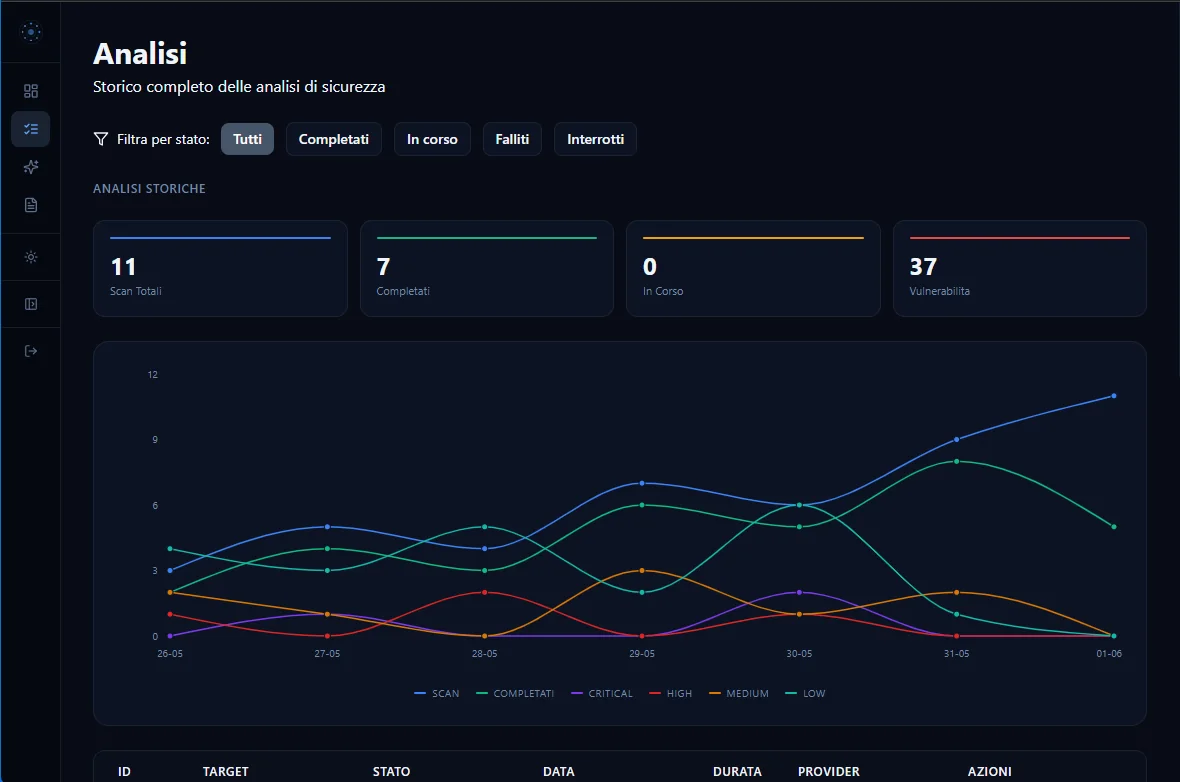
Ogni test comincia indicando il bersaglio, che deve rientrare in un perimetro autorizzato. Puoi indicare una priorità (IDOR/BOLA, SSRF, RCE), aggiungere istruzioni e, se serve, fornire un'autenticazione.
report campione
Un report di 69 pagine generato dal motore ExploitFinder su un'applicazione di prova pubblica e volutamente vulnerabile (testphp.vulnweb.com). Mostra struttura, livello di dettaglio e tracciabilità di un report completo.
Rischio complessivo, metodologia e risultati in una pagina leggibile da chi non è tecnico.
Registro delle evidenze e schede tecniche per ogni vulnerabilità, con i passi per ripeterla.
Tracciamento delle correzioni, rischio residuo e dichiarazione di accettazione del rischio.
Scarica il report campione (PDF, 69 pagine)
un esempio
Così appare la verifica di accessi tra ruoli: ogni riga è un passo registrato, e l'ultima attende una persona.
cosa automatizza l'AI
per chi è
Consegni applicazioni a PMI o enti e ti chiedono una prova per una gara o un rinnovo.
Rivendi la prova ai tuoi clienti, con lo stesso perimetro firmato e lo stesso registro.
compliance
Produciamo le evidenze. Il giudizio resta a chi certifica o controlla.
Evidenze del monitoraggio dei controlli e delle vulnerabilità.
Test di penetrazione per il requisito 11.4.
Gestione delle vulnerabilità e test di sicurezza.
Test periodico delle misure tecniche, articolo 32.
Gestione delle vulnerabilità e verifica dell'efficacia.
come iniziare
Ci indichi dominio e motivo: certificazione, cliente o gara. Entro 24 ore lavorative ricevi per iscritto perimetro, metodo, tempi e prezzo.
Un'applicazione verificata, confrontata con lo scanner che usi già. I 490 € vengono scalati dal primo servizio acquistato entro 60 giorni.
Test con perimetro firmato, revisione umana e report con prove riproducibili per ogni vulnerabilità.
domande
Dipende dal servizio: da 1.000 € a 7.500 €, indicativi e confermati nella proposta scritta. Il primo passo è un preventivo scritto entro 24 ore lavorative, senza impegno. I prezzi per servizio sono nella pagina Prezzi.
Non eseguiamo test di negazione del servizio. Finestra temporale, host e divieti sono scritti nel perimetro firmato prima dell'avvio, e un comando interrompe subito i test attivi.
Uno scanner confronta il sistema con firme note. Noi lo usiamo, e in più verifichiamo accessi tra ruoli, logica di business e catene di attacco, che le firme non vedono. Una persona riproduce ogni risultato.
Un report leggibile da tecnici e direzione, con passi di riproduzione, gravità e correzione per ogni vulnerabilità, il registro delle azioni e, quando serve a un auditor, una lettera di perimetro.
Sì. Prima di qualsiasi test firmi una dichiarazione che il dominio è tuo o che hai il diritto di testarlo. Senza firma, il test non parte.
Il sistema lo segnala immediatamente e sospende quella linea di test, che riprende solo dopo la conferma di una persona.
Il contratto indica dove vengono elaborati i dati e con quale modello. Per clienti con vincoli sui dati è prevista un'opzione con modello in Unione Europea o in locale.
Dipende dal servizio e dal perimetro. La durata è scritta nella proposta, prima dell'inizio.
Rispondiamo a mano entro 24 ore lavorative, con una proposta scritta o con un motivo chiaro.