Verifica di sicurezza web · Report pronti da consegnare
L'evidenza di sicurezza che il tuo committente ti sta chiedendo
Verifichiamo siti, applicazioni web e domini e ti consegniamo una prova documentata: cosa è stato verificato, cosa abbiamo trovato, cosa fare e in che ordine. Report tecnico per chi mette le mani sul codice, sintesi per chi decide e lettera di attestazione firmata, pronta da consegnare a clienti, enti e auditor.
OWASP WSTG
NIST SP 800-115
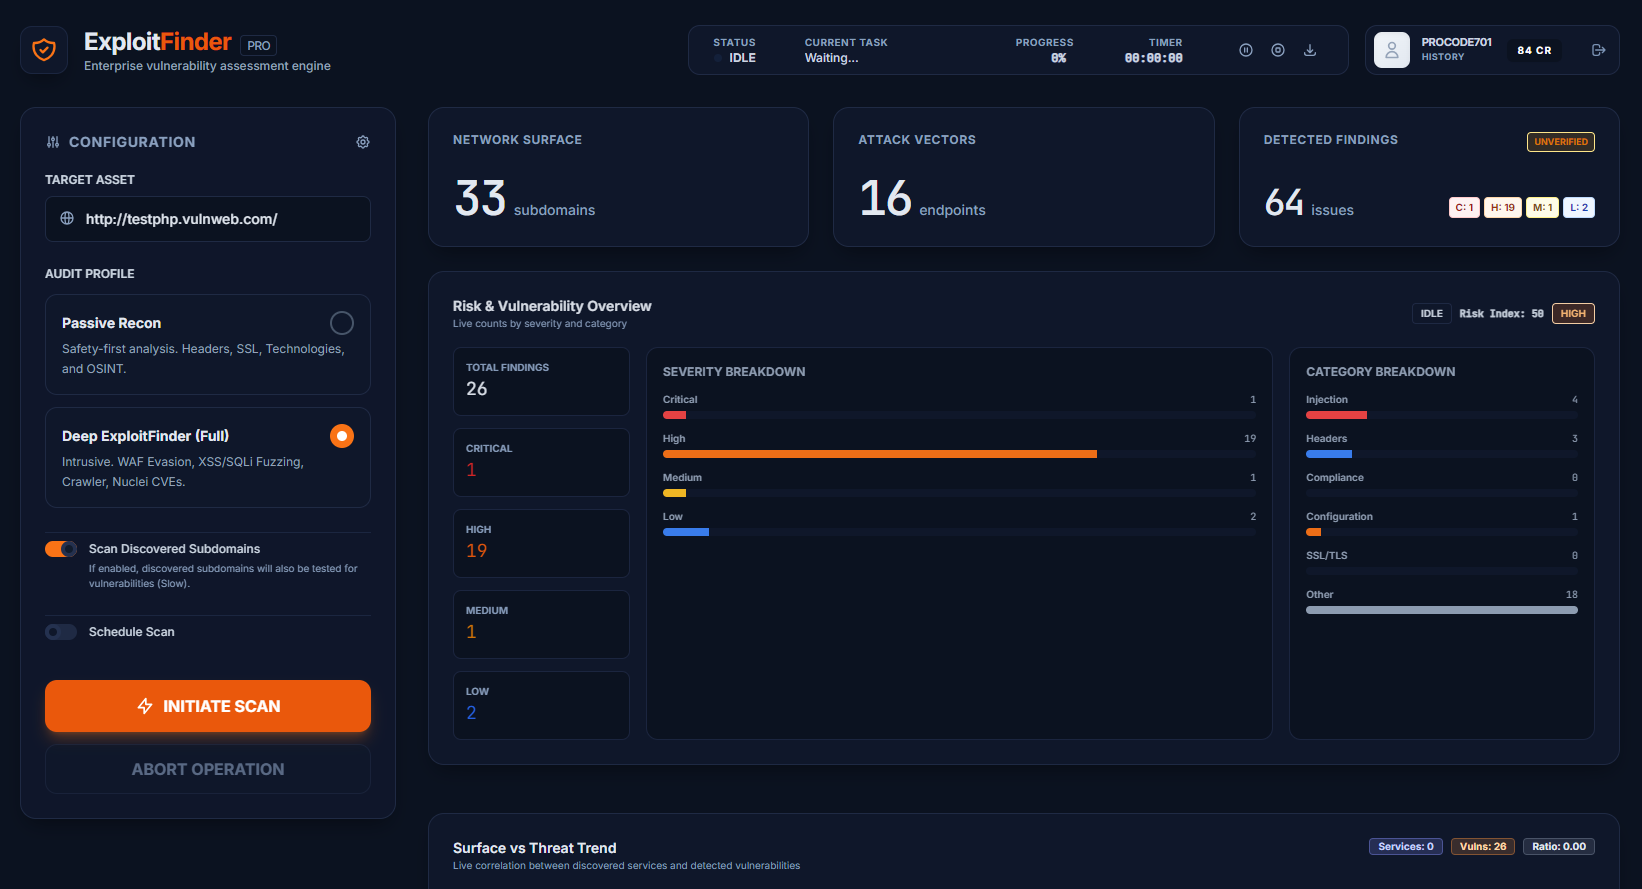


Nei piani con validazione manuale, ogni risultato è controllato da una persona prima di finire nel report: i falsi positivi vengono esclusi, non solo segnalati da un engine.
Sei qui per un motivo preciso
Non è curiosità tecnica. È che qualcuno, fuori da questa pagina, ti sta chiedendo una prova.
Il cliente che vuole garanzie
Prima di firmare vuole sapere come tratti i suoi dati. E vuole vedere qualcosa, non sentire che "state attenti".
La gara o il capitolato
Tra i requisiti c'è una verifica di sicurezza documentata. Senza quel documento, l'offerta non passa.
Il questionario del committente
NIS2, GDPR art. 32, sicurezza della supply chain: è arrivato nella tua casella e aspetta una risposta.
La scadenza che si avvicina
Hai settimane, non mesi. E non puoi consegnare qualcosa che cade alla prima domanda.
Non ti serve un altro scanner.
Ti serve un documento che regga in una stanza dove non ci sei tu a rispondere.
Il report che consegni al tuo committente
Non un export di scanner. Un documento che sta in piedi davanti a un cliente, a un ente o a un auditor: cosa abbiamo verificato, cosa abbiamo trovato, cosa fare e in che ordine.
CONFIDENTIAL
Sintesi esecutiva
Rischio residuo
Basso (post-remediation)
Attestazione firmataVerificata e consegnata insieme al report
-
Sintesi esecutiva leggibile
Linguaggio business per chi decide, comprensibile senza gergo tecnico.
-
Approfondimento tecnico
Dettagli tecnici, prova di concetto e passi di riproduzione per chi sviluppa.
-
Piano di remediation
Non solo cosa non va, ma come risolvere e in che ordine.
-
Pronto per la compliance
Mappatura dei risultati sugli standard ISO/IEC 27001 e GDPR.
Esempio generato su un ambiente di test pubblico, con dati anonimizzati.
Cosa ottieni, non solo cosa scansioniamo
Alla base c'è un engine di scansione web allineato alle metodologie OWASP, potenziato dalla correlazione tra strumenti e dalla validazione manuale dei risultati. Quello che cambia per te è il documento che ne esce.
Scansione web completa
SQL injection, XSS, misconfiguration e problemi di autorizzazione, rilevati con engine allineati alle metodologie OWASP e verificati prima di entrare nel report.
Scoperta degli asset
Enumerazione dei sottodomini, mappatura delle directory e analisi degli asset JavaScript esposti.
Analisi dei servizi esposti
Enumerazione dei servizi e fingerprint dei componenti, con correlazione alle vulnerabilità note.
Validazione dei risultati
Workflow di verifica per ridurre i falsi positivi e qualificare l'impatto reale.
Ripetizione su calendario
La stessa verifica rieseguita quando serve, con il confronto tra un ciclo e il precedente.
Priorità sulle vulnerabilità
Ordinamento dei risultati per rischio tecnico, sfruttabilità e impatto sul business.
Report per il business e per il tecnico
Documento leggibile per chi decide e dettaglio tecnico per il team operativo.
Piano di remediation guidata
Indicazioni di remediation pronte per il workflow di patching e per un hardening strutturato.
Sintesi per chi decide
Sintesi del rischio, priorità e roadmap di remediation con l'evidenza a supporto.
Framework di analisi ripetibile
Ogni ciclo report segue una pipeline stabile in 6 fasi, progettata per ridurre rumore, aumentare confidenza e accelerare decisioni di remediation.
1. Discovery del perimetro
Mappiamo domini, endpoint e superfici applicative per definire il perimetro reale.
- Enumerazione host e servizi pubblicamente raggiungibili.
- Analisi JavaScript e mapping endpoint dinamici.
- Perimetro riconfermato a ogni ciclo, prima di rieseguire la verifica.
2. Analisi servizi esposti
Classifichiamo stack e componenti per trovare esposizioni e vulnerabilita rilevanti.
- Fingerprinting tecnologie e versioni a rischio.
- Correlazione vulnerabilita-componente-impatto.
- Valutazione di exploitability e priorita.
3. Mapping attack surface
Copriamo applicazioni classiche e SPA con approccio state-aware per endpoint nascosti.
- Flow dinamici, form, stati applicativi e aree private.
- Scansione DOM-driven per applicazioni moderne.
- Fallback crawler per copertura compatibilita legacy.
4. DAST e verifica attiva
Stressiamo i controlli applicativi con test dinamici e detection mirata.
- Analisi runtime di input handling e security controls.
- Rilevazione esposizioni note e misconfigurazioni comuni.
5. Moduli di injection controllata
Simuliamo in modo responsabile vettori critici per validare impatto tecnico reale.
- Test SQLi, XSS contestuale e command injection dove applicabile.
- Conferma manuale dei casi ad alta severita.
- Evidenza riproducibile per remediation efficace.
6. Risk scoring e reporting decisionale
Convertiamo dati tecnici in priorita operative e roadmap con ownership chiara.
- Rating rischio con contesto business e urgenza.
- Executive conclusion per stakeholder non tecnici.
- Piano remediation concreto, non solo elenco finding.
Engine utilizzati e orchestrati internamente, attivati automaticamente in base al contesto di scansione
Nessuno di questi strumenti viene eseguito senza autorizzazione scritta e senza limiti di scope concordati.
RECONNAISSANCE
S
Subfinder
Asset & subdomain discovery
A
Amass
OSINT & DNS enumeration
Sh
Shodan
Internet-wide host search
Th
theHarvester
Email & people OSINT
PORT & SERVICE SCAN
CORE
N
Nmap
Port scanner & fingerprint
M
Masscan
Ultra-fast port scan
Rk
RustScan
Fastest port scanner
Ns
Nikto
Web server misconfig scan
WEB APPLICATION
CORE
Z
OWASP ZAP
Active web app scanner
CORE
F
FFUF
Directory & param fuzzer
Gf
Gobuster
URI & DNS bruteforce
Nu
Nuclei
Template-based vuln scan
VULNERABILITY EXPLOITATION
CORE
Sq
SQLMap
SQL injection automation
CORE
Xs
XSStrike
XSS detection & exploit
CORE
Cm
Commix
Command injection tester
Mf
Metasploit
Exploit framework
NETWORK & TRAFFIC
Ws
Wireshark
Packet capture & analysis
Hx
Hydra
Network brute-force
Md
Medusa
Parallel login bruteforce
Nc
Netcat
Raw TCP/UDP tool
CORRELATION & AI · PROPRIETARI
AI
EF
ExploitFinder Correlator
Cross-tool finding correlation & risk scoring
AI
DA
Deep Audit Engine
Autonomous pentest orchestration & reporting
Una verifica, tre perimetri
La verifica è sempre la stessa: esterna, validata a mano, con lettera di attestazione firmata. Cambia solo quanto perimetro copre. Se ti serve che l'evidenza resti valida, la ripetiamo su calendario.
La verifica
Perimetro singolo
€490 una volta
Per chi deve consegnare a un committente, a un capitolato o a un cliente enterprise una prova che sta in piedi da sola.
- Lettera di attestazione firmata
- 1 dominio principale e i suoi sottodomini
- Validazione manuale dei risultati
- Report executive + tecnico
- Retest gratuito a 30 giorni
- Consegna in 5 giorni lavorativi
Non sai se il tuo caso rientra qui? Prima leggiamo il perimetro.
Più domini
Su preventivo una volta
In base al numero di domini dichiarati
Per gruppi, agenzie e software house che devono coprire più siti con un'unica evidenza.
- Un solo report per tutti i domini
- Stesso standard di validazione manuale
- Attestazione unica con l'elenco dei domini
- Sub-report separato per ogni dominio
Enterprise e NIS2
da €4.900 una volta
Perimetro esteso, NDA e referente dedicato
Per infrastrutture critiche e per chi deve rispondere a un requisito NIS2 o a un auditor.
- Evidenza impaginata per l'auditor
- Perimetro concordato per iscritto
- Referente unico e NDA
- Finestra di retest estesa
Ti serve che l'evidenza resti valida nel tempo?
Ripetiamo la stessa verifica ogni 4 o 6 mesi, con il confronto tra un ciclo e il precedente. Condizioni dedicate da 3 cicli.
- Solo su domini di tua titolarità, con autorizzazione scritta
- Prezzi al netto di IVA e imposte applicabili
Dalla fotografia alla governance
Una verifica singola invecchia, e una scansione automatica consegna solo rumore. Noi lavoriamo su cicli: stessa verifica, stesso standard, confronto tra un ciclo e il precedente.
Approccio Tradizionale
Analisi Spot Discontinua
Output statico limitato al momento dell'esecuzione. Nessuna storicizzazione del rischio né supporto decisionale per la remediation.
Exploit Finder Pro
Verifica Programmata
La stessa verifica rieseguita su calendario, con il confronto tra un ciclo e il precedente e prioritarizzazione guidata degli interventi.
Exploit Finder Enterprise
Perimetro Esteso e NIS2
Per infrastrutture critiche e requisiti normativi: perimetro concordato per iscritto, evidenza impaginata per l'auditor, referente unico.
- Riduzione del rumore: validazione e contestualizzazione dei finding.
- Time-to-decision più rapido: chi decide capisce subito cosa fare.
- Continuità: la verifica si ripete nel tempo, non resta una fotografia una volta sola.
- Roadmap di remediation: ownership, priorità e follow-up nel tempo.
Metodologie e tecniche utilizzate
Metodologia di assessment allineata a framework riconosciuti: ricognizione, fingerprinting, revisione delle misconfiguration, validazione delle vulnerabilità e indicazioni di remediation.
Dimostrare Le Proprie Capacità Ai Clienti, Agli Enti Regolatori E Agli Investitori.
Segnalazione Di ConformitàIn tutto il mondo, abbiamo tutti modi diversi per dimostrare la nostra strategia di sicurezza informatica. Per molte aziende, utilizzare un buon framework di governance è un ottimo modo per dimostrare a clienti, autorità di regolamentazione e investitori quanto seriamente prendono la governance informatica.
Exploit Finder dispone di un motore di conformità integrato nella piattaforma, che consente di esportare dati probatori per un'ampia gamma di framework di governance informatica, tra cui, a titolo esemplificativo ma non esaustivo:
- Cyber Essentials (Regno Unito)
- Essential 8 (Australia)
- NIST (Stati Uniti)
- SOC 2 (in tutto il mondo)
- ISO 27001 (in tutto il mondo)
- HIPAA (Stati Uniti)
Non sai se il tuo caso rientra? Leggiamo il perimetro.
Ventiquattro ore, solo su ciò che il tuo dominio espone pubblicamente: nessuna autorizzazione da firmare, nessun accesso ai tuoi sistemi, nessun report. Ti diciamo per iscritto se la verifica da €490 ti serve, su quale perimetro e cosa andremmo a guardare.
Leggi il perimetro